Referenzbibliothek

Referenzbibliothek: Compliance in der Praxis

Praxisbasierte Referenzkonzepte, die für eine öffentliche Seite zu detailliert sind. Fragen Sie den Zugang kostenlos an – nach persönlicher Prüfung erhalten Sie einen Zugangscode, der 3 Tage gültig ist.

So bearbeiten wir jede Compliance-Anforderung

Fünf Schritte, für jedes Regelwerk gleich. Jeder Schritt endet mit einem Dokument, das Sie Ihrem Kunden oder Prüfer zeigen können.

  1. Umfang und AnforderungenErgebnis: Anforderungsregister
  2. Abbildung auf einen gemeinsamen MaßnahmenkatalogErgebnis: Zuordnungsmatrix
  3. Architektur und MaßnahmenErgebnis: Sicherheitsarchitektur, Bedrohungsmodell
  4. NachweispaketErgebnis: Technische Dokumentation, Testberichte, SBOM, Erklärungen
  5. Betrieb: melden und aktualisierenErgebnis: Melde-Runbook, Schwachstellen- und Update-Prozess

Eine Maßnahme, viele Regelwerke

Einmal umgesetzt, erfüllt dieselbe Maßnahme mehrere Regelwerke gleichzeitig. Auszug, vereinfacht, Stand November 2026.

MaßnahmeEU-CRAChina MLPS 2.0 / CSLIEC 62443ISO/IEC 27001:2022Hongkong Cap. 653
Zugriffsschutz, starke AnmeldungAnhang I Teil I (2)(d)Sichere Rechenumgebung: Identifikation, Zugriffskontrolle62443-4-2 CR 1.1, CR 2.1A.5.15, A.8.5Code of Practice
Verschlüsselte, manipulationssichere KommunikationAnhang I Teil I (2)(e)(f)Sicheres Kommunikationsnetz: ÜbertragungCR 3.1, CR 4.1A.8.20, A.8.24Code of Practice
Netzwerkzonen, kleine AngriffsflächeAnhang I Teil I (2)(j)Sichere Bereichsgrenze: GrenzschutzCR 5.1, CR 7.7A.8.22Code of Practice
Signierte Updates, Secure BootAnhang I Teil I (2)(c)(f)Sichere Rechenumgebung: vertrauenswürdige VerifikationCR 3.4, CR 3.10, CR 3.14A.8.19, A.8.32Code of Practice
Protokollierung und ÜberwachungAnhang I Teil I (2)(l)Sicherheitsmanagementzentrum: Audit-ManagementCR 2.8, CR 6.1A.8.15, A.8.16Code of Practice
Schwachstellenmanagement, SBOMAnhang I Teil IISicherheitsbetrieb: Schwachstellen- und Risikomanagement62443-4-1 DM, SUMA.8.8Code of Practice
Meldung von VorfällenArt. 14: 24 h / 72 hMeldevorschriften: 4 h (kritische Infrastruktur: 1 h)62443-2-1 VorfallbehandlungA.5.24–A.5.2612 h schwer, 48 h sonstige
Risikobewertung und PrüfungArt. 13: RisikobewertungEinstufung, Registrierung, Prüfung (Stufe 3: jährlich)62443-3-2Abschnitte 6.1.2, 8.2Bewertung jährlich, unabhängiges Audit alle 2 Jahre

Hongkong Cap. 653 gilt direkt für benannte Betreiber kritischer Infrastruktur; deren Lieferanten erfüllen es über die Anforderungen des Betreibers. MLPS 2.0 = GB/T 22239-2019; CSL = chinesisches Cybersecurity-Gesetz in der Fassung ab 1. Jänner 2026.

⬇ Leistungsübersicht (PDF, 中文 / English)

Jetzt verfügbar

Referenzbibliothek: CRA-Beispiel, Regelwerke EU vs. China vs. Hongkong, Konzepte für China/HK

  • 3 Bereiche
  • 6 + 6 Referenzkonzepte
  • 10 Diagramme
  • 4 Vorlagen EN/中文
  • 63 Dateien
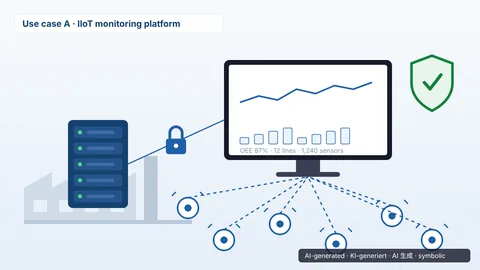
  • Symbolische KI-generierte Illustration: A · IIoT-Monitoring-Plattform
    A · IIoT-Monitoring-Plattform
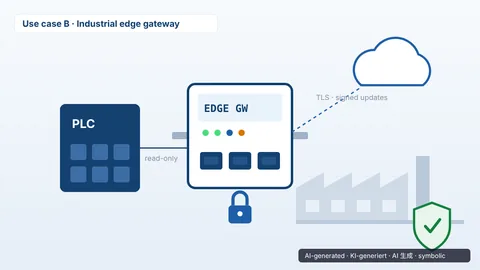
  • Symbolische KI-generierte Illustration: B · Industrie-Edge-Gateway
    B · Industrie-Edge-Gateway
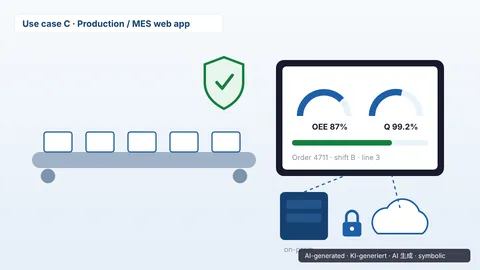
  • Symbolische KI-generierte Illustration: C · Produktions-/MES-Web-App
    C · Produktions-/MES-Web-App
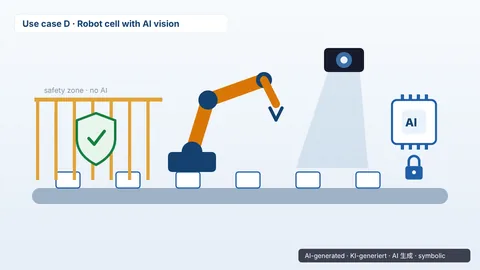
  • Symbolische KI-generierte Illustration: D · Roboterzelle mit KI-Vision
    D · Roboterzelle mit KI-Vision
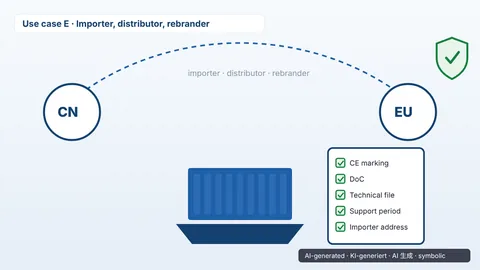
  • Symbolische KI-generierte Illustration: E · Importeur und Händler
    E · Importeur und Händler
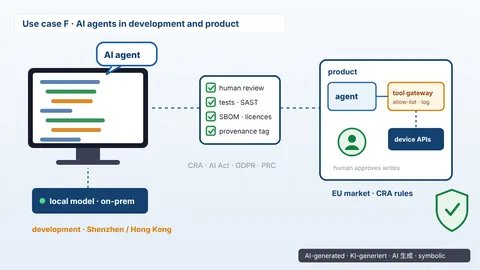
  • Symbolische KI-generierte Illustration: F · KI-Agenten in Entwicklung und Produkt
    F · KI-Agenten in Entwicklung und Produkt

AIBilder: symbolische Illustrationen, KI-generiert (Claude, Anthropic) und als solche gekennzeichnet – Transparenz nach der EU-KI-Verordnung.

Sechs vollständige CRA-Konzepte für IT, Automatisierung, Produktion, IoT, Robotik, Importeure und KI-gestützte Entwicklung – aufgebaut darauf, wie Bosch Rexroth, Phoenix Contact, Siemens und KUKA die Verordnung umsetzen. Mit einer Übersichtsgrafik auf einer Seite, ausgefüllten Beispielen (Risikobewertung, SBOM, Konformitätserklärung, Sicherheitshinweis), Entwicklung und Produktion in China, Vergleich EU/Österreich – China – Hongkong und sofort nutzbaren Vorlagen. Referenzarbeit, keine abgeschlossenen Kundenprojekte.

Inhalt

  • Auf einen Blick: ein Diagramm mit Eingaben, Schritten, Ergebnissen, Abhängigkeiten und Kontext
  • Konzept A: On-Prem-IIoT-Monitoring-Plattform (Standardklasse, Selbstbewertung)
  • Konzept B: Industrie-Edge-Gateway aus chinesischer Fertigung (Klasse I, benannte Stelle)
  • Konzept C: Produktions-/MES-Web-App, On-Prem und Cloud
  • Konzept D: Roboterzelle mit KI-Vision, SPS und Backend (CRA, Maschinenverordnung, KI-Verordnung)
  • Konzept E: Importeur, Händler oder Umlabeler eines Nicht-EU-Produkts
  • Konzept F: KI-Agenten in der Entwicklung (Shenzhen/Hongkong) und im Produkt, mit informativem Vergleich für europäische Unternehmen
  • Produkte, die schon am Markt sind: wann ein Update zur wesentlichen Änderung wird
  • Ausgefüllte Beispiele: Risikobewertung, CycloneDX-SBOM, Konformitätserklärung, CSAF-Sicherheitshinweis
  • PSIRT und Melde-Runbook 24 h / 72 h, SBOM-Pipeline, Supportzeiträume
  • Entwicklung und Produktion in China, Konzeptdesign „Ein Zentrum, dreifacher Schutz“ (zweisprachig)
  • Vorlagen (EN/ZH), normative Referenzen, Praxisbelege und alle Quellen
  • Bereich Regelwerke: Grafiken, was EU, Festlandchina und Hongkong im Kern regeln, Abhängigkeitsdiagramm, Kernfakten mit Quellen
  • Bereich China/Hongkong: Konzepte A–F, übertragen auf Projekte in Festlandchina und Hongkong (Englisch und Chinesisch)

Stand: 2026-11-08

Zugang anfragen →Kostenlos · persönliche Freigabe · Code 3 Tage gültig
Dieselbe Methode auf Anfrage:
  • China MLPS 2.0 (等保2.0)
  • Chinas Cybersecurity Law 2026
  • PIPL / PDPO
  • Hongkong Cap. 653
  • IEC 62443
  • ISO/IEC 27001
  • EU AI Act
  • NIS2 / NISG 2026
  • Maschinenverordnung 2027
Schicken Sie uns Ihr Regelwerk oder die Anforderungsliste Ihres Kunden.

So funktioniert der Zugang

  1. Senden Sie das Anfrageformular. Sie erhalten sofort eine Ticket-ID per E-Mail.
  2. Wir prüfen jede Anfrage persönlich, meist innerhalb eines Werktages.
  3. Nach der Freigabe erhalten Sie einen persönlichen Zugangscode per E-Mail. Er ist 3 Tage gültig.
  4. Geben Sie den Code auf dieser Seite ein (oder nutzen Sie den Link in der E-Mail), um die Dateien zu öffnen und herunterzuladen.

Zugang anfragen

Ich habe bereits einen Zugangscode

Geben Sie den Code aus der Freigabe-E-Mail ein.

AnrufenErstgespräch anfragen