参考方案库

参考方案库:实践中的合规

基于实践的参考方案内容详尽,不适合公开展示。可免费申请访问,经人工审核后,您将收到有效期为 3 天的访问码。

我们如何处理任何合规要求

五个步骤,适用于所有法规。每一步都产出一份可以交给客户或审核方的文件。

  1. 范围与要求清单产出: 要求登记表
  2. 映射到统一控制集产出: 对照矩阵
  3. 架构与控制措施产出: 安全架构、威胁模型
  4. 证据包产出: 技术文件、测试报告、SBOM、声明
  5. 运营:报告与更新产出: 事件报告流程、漏洞与更新流程

一项控制措施,对应多部法规

一次建设,同一项控制措施可同时满足多部法规。节选,已简化,截至 2026 年 11 月。

控制措施欧盟 CRA中国 等保2.0 / 网络安全法IEC 62443ISO/IEC 27001:2022香港第 653 章
访问控制与强身份鉴别附件一 第一部分 (2)(d)安全计算环境:身份鉴别、访问控制62443-4-2 CR 1.1、CR 2.1A.5.15、A.8.5《工作守则》
加密且防篡改的通信附件一 第一部分 (2)(e)(f)安全通信网络:通信传输CR 3.1、CR 4.1A.8.20、A.8.24《工作守则》
网络分区,缩小攻击面附件一 第一部分 (2)(j)安全区域边界:边界防护CR 5.1、CR 7.7A.8.22《工作守则》
签名更新与安全启动附件一 第一部分 (2)(c)(f)安全计算环境:可信验证CR 3.4、CR 3.10、CR 3.14A.8.19、A.8.32《工作守则》
日志与监控附件一 第一部分 (2)(l)安全管理中心:审计管理CR 2.8、CR 6.1A.8.15、A.8.16《工作守则》
漏洞处理与 SBOM附件一 第二部分安全运维管理:漏洞和风险管理62443-4-1 DM、SUMA.8.8《工作守则》
安全事件报告第 14 条:24 小时 / 72 小时网络安全事件报告:4 小时(关基:1 小时)62443-2-1 事件响应A.5.24–A.5.26严重事故 12 小时,其他 48 小时
风险评估与审核第 13 条:风险评估定级备案、等级测评(三级:每年)62443-3-2条款 6.1.2、8.2每年风险评估,每两年独立审计

香港第 653 章直接适用于被指定的关键基础设施营运者;其供应商通过营运者提出的要求来满足该条例。等保2.0 = GB/T 22239-2019;网络安全法 = 自 2026 年 1 月 1 日起施行的修订版。

⬇ 能力说明(PDF,中文 / English)

现已提供

参考方案库:CRA 完整示例、欧盟与中国内地及香港法规对比、中港项目方案

  • 3 个部分
  • 6 + 6 套参考方案
  • 10 张图表
  • 4 套中英模板
  • 63 个文件
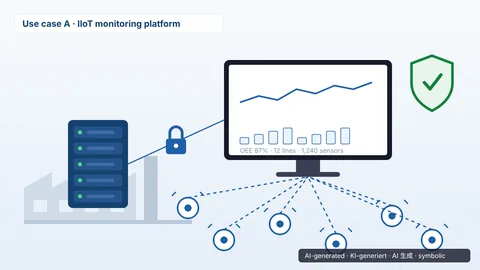
  • AI 生成的示意插图:A · IIoT 监控平台
    A · IIoT 监控平台
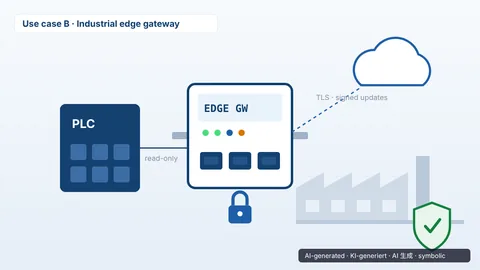
  • AI 生成的示意插图:B · 工业边缘网关
    B · 工业边缘网关
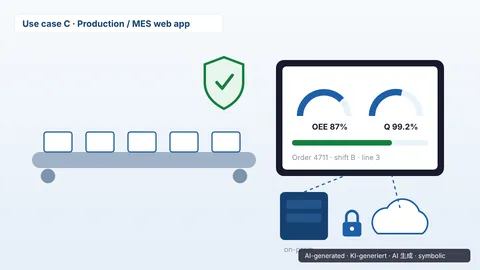
  • AI 生成的示意插图:C · 生产/MES Web 应用
    C · 生产/MES Web 应用
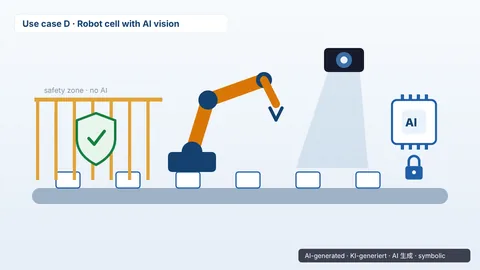
  • AI 生成的示意插图:D · AI 视觉机器人单元
    D · AI 视觉机器人单元
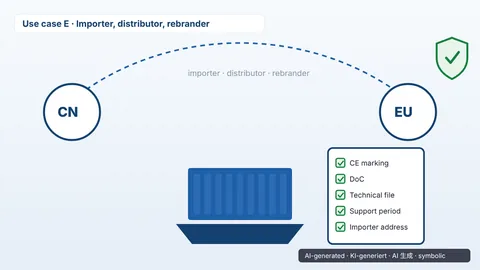
  • AI 生成的示意插图:E · 进口商与分销商
    E · 进口商与分销商
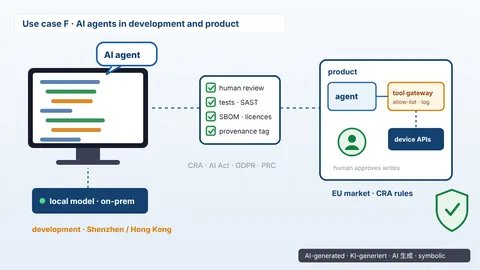
  • AI 生成的示意插图:F · 开发与产品中的 AI 智能体
    F · 开发与产品中的 AI 智能体

AI插图:示意性插图,由 AI 生成(Anthropic 的 Claude),并已明确标识——符合欧盟《人工智能法案》的透明度要求。

六套完整的 CRA 方案,覆盖 IT、自动化、生产、物联网、机器人、进口商及 AI 辅助开发,参考博世力士乐、菲尼克斯电气、西门子和库卡的实际做法。包含一页式框架总图、填写示例(风险评估、SBOM、符合性声明、安全公告)、在中国的研发与生产、欧盟/奥地利–中国内地–香港对比,以及可直接使用的模板。属于参考性工作,并非已完成的客户项目。

内容

  • 概览:一张图展示输入、步骤、输出、依赖关系与背景
  • 方案 A:本地部署 IIoT 监控平台(默认类别,自我评估)
  • 方案 B:在中国生产的工业边缘网关(I 类,公告机构)
  • 方案 C:生产/MES Web 应用(本地与云端)
  • 方案 D:带 AI 视觉、PLC 和后端的机器人单元(CRA、机械法规、AI 法案)
  • 方案 E:非欧盟产品的进口商、分销商或贴牌商
  • 方案 F:开发中(深圳/香港)及产品中的 AI 智能体,附欧洲企业对比说明(仅供参考)
  • 已上市产品:何时更新会构成实质性修改
  • 填写示例:风险评估、CycloneDX SBOM、符合性声明、CSAF 安全公告
  • PSIRT 与 24 小时 / 72 小时报告流程、SBOM 流水线、支持期
  • 在中国的研发与生产,“一个中心,三重防护”方案设计(中英双语)
  • 模板(中英)、规范性引用、真实案例依据及全部来源
  • 法规部分:欧盟、中国内地与香港监管核心对比图、依赖关系图、关键事实及来源
  • 中港部分:将方案 A–F 转换为中国内地和香港项目版本(英文及中文)

更新于: 2026-11-08

申请访问 →免费 · 人工审核 · 访问码 3 天有效
同一方法,按需提供:
  • 等保2.0
  • 《网络安全法》(2026 修订)
  • 《个人信息保护法》/ 香港《私隐条例》
  • 香港第 653 章
  • IEC 62443
  • ISO/IEC 27001
  • 欧盟《人工智能法案》
  • NIS2 / 奥地利 NISG 2026
  • 欧盟机械法规 2027
请把您的法规或客户的要求清单发给我们。

访问流程

  1. 提交申请表。您会立即通过电子邮件收到工单编号。
  2. 我们会逐一人工审核申请,通常在一个工作日内完成。
  3. 获批后,您将通过电子邮件收到个人访问码,有效期 3 天。
  4. 在本页输入访问码(或点击邮件中的链接),即可打开和下载文件。

申请访问

我已有访问码

请输入批准邮件中的访问码。

致电免费初步沟通